Категоризация нового источника под существующее правило корреляции
Корреляционные правила в Solar SIEM работают на основе полей категоризации. Категория событию проставляется в результате работы правила обогащения с префиксом "Category".
Для просмотра правил категоризации необходимо перейти в веб интерфейсе в "Детектирование" - "Правила обогащения".
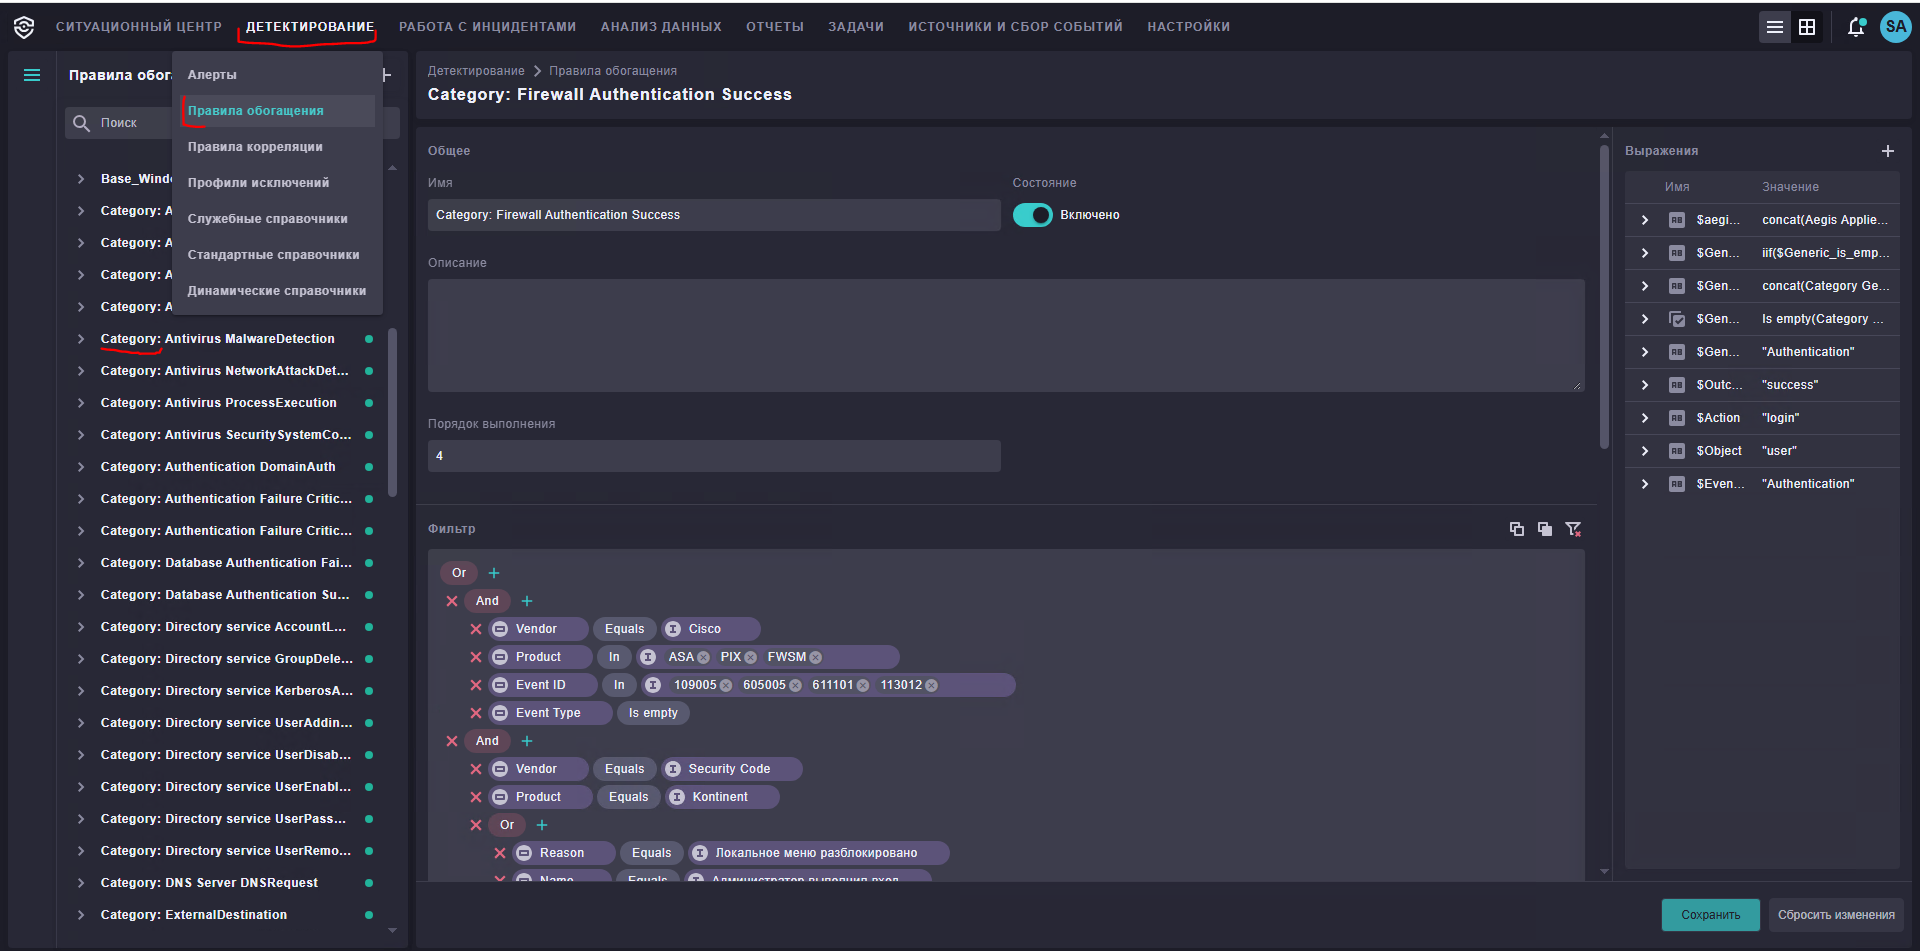
Для внесения изменений в правило категоризации - необходимо определить какое именно правило необходимо исправить.
Для этого нужно открыть интересующий сценарий на вкладке "Детектирование" - "Правила корреляции".
Выбираем необходимый сценарий и раскрываем все зависимые сущности.
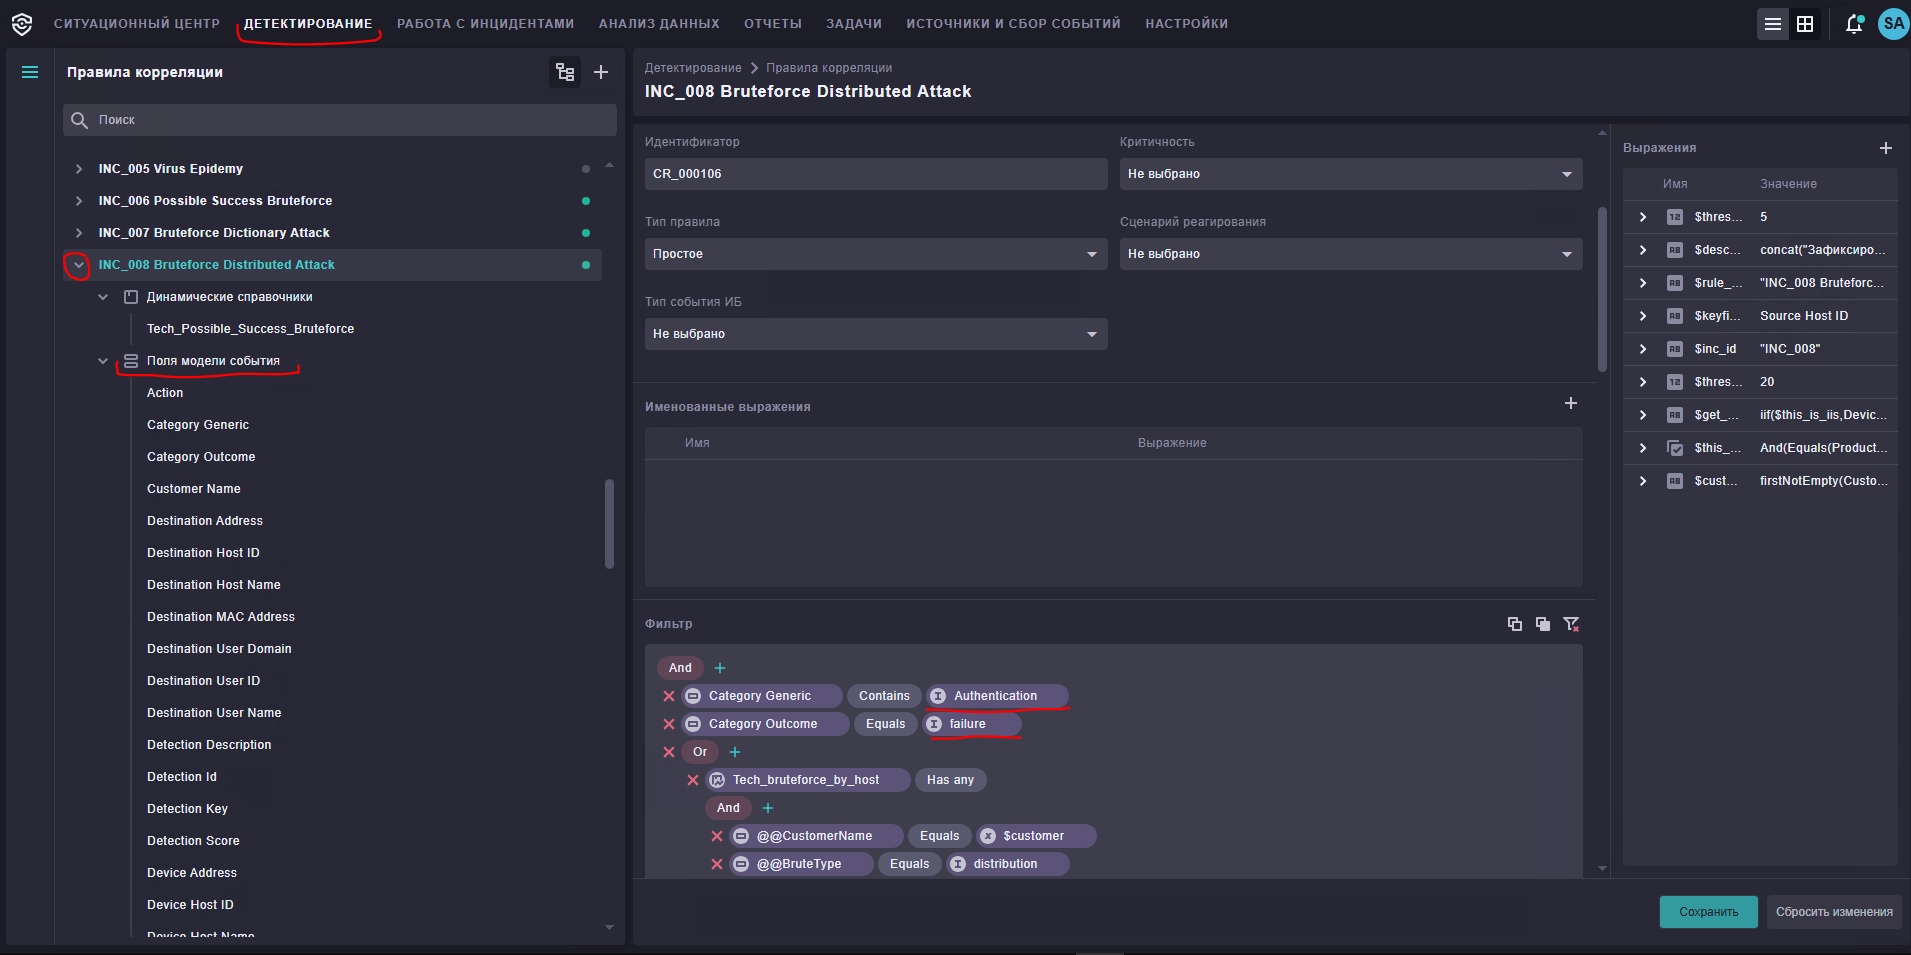
В группе "Поля модели события" каждого корреляционного правила можно увидеть все необходимые поля, которые должны заполняться на этапе нормализации(должны быть в профиле сопоставления и шаблоне парсинга) и на этапе категоризации.
В данном случае - корреляционное правило опирается на категории "Category Generic=authentification", "Category Outcome=failure".
Т.е для того, чтобы корреляционное правило работало на событиях, поступающих от нового источника, нужно, чтобы в событии присутствовали эти категории.
Теперь переходим в правило обогащения для источника.
В данном примере рассмотрим добавление источника Ideco NGFW.
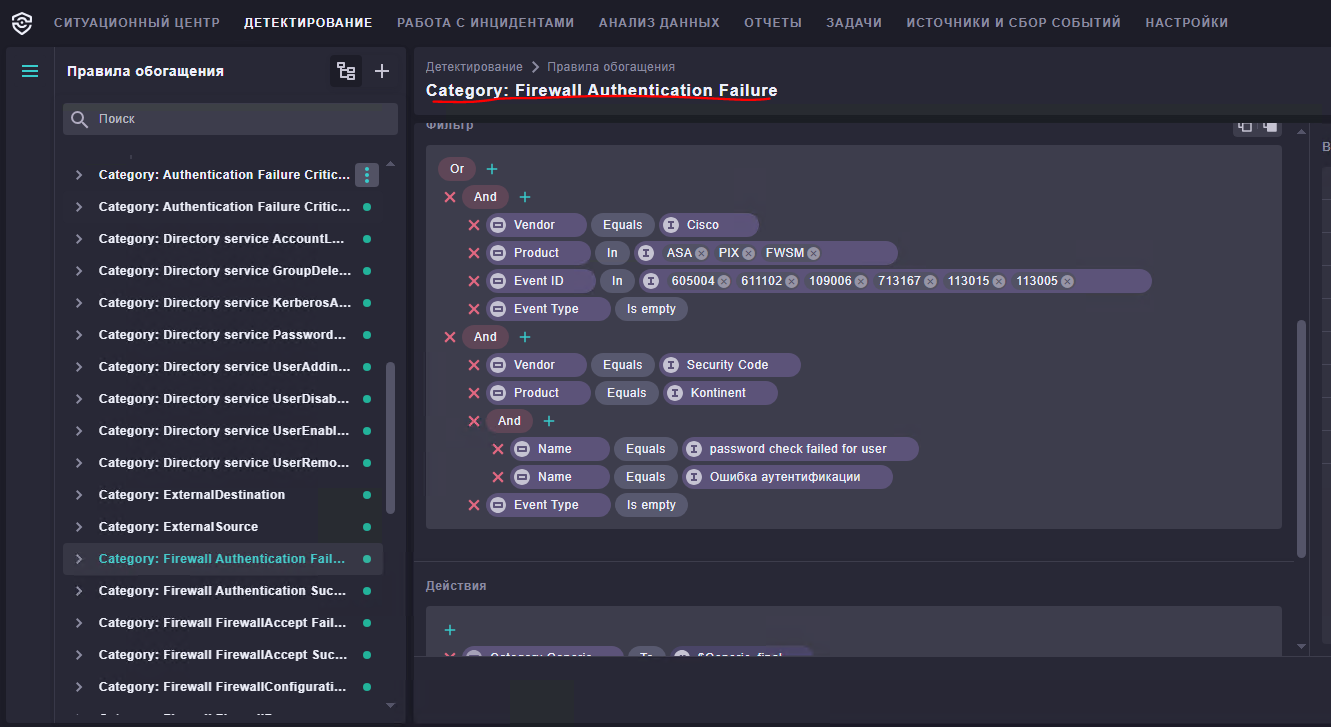
Как мы видим на скриншоте - в правиле уже присутствуют "паттерны" для Cisco и Код безопасности.
Нам необходимо добавить фильтры для Ideco на основании полей модели события, которые определяются в профиле сопоставления.
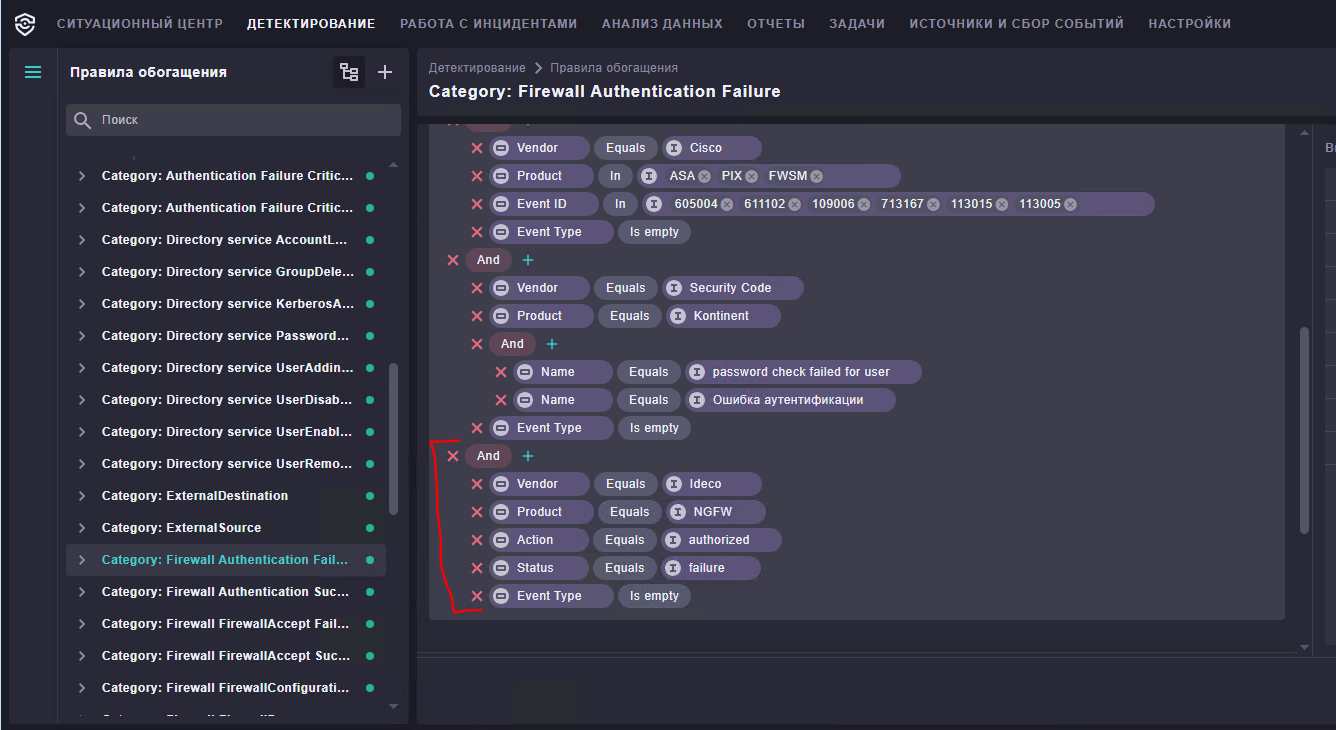
Обязательно сохраняем правило обогащения после внесения изменения!
Теперь необходимо сгенерировать событие на источнике и убедиться, что указанные поля в правиле обогащения отображаются в событие, располагающемся в SIEM.
Значение этих полей определяется в профиле сопоставления и выделяется из исходного события на основании Grok шаблона.
Инструкция по разработке/доработке шаблонов и профилей сопоставления: Инструкция по маппингу данных