Выпуск SSL-сертификата с помощью AD CS
Файлы SSL-сертификата ( tls.crt и tls.key ), используемые для авторизации HTTPS-соединений компонентов Системы
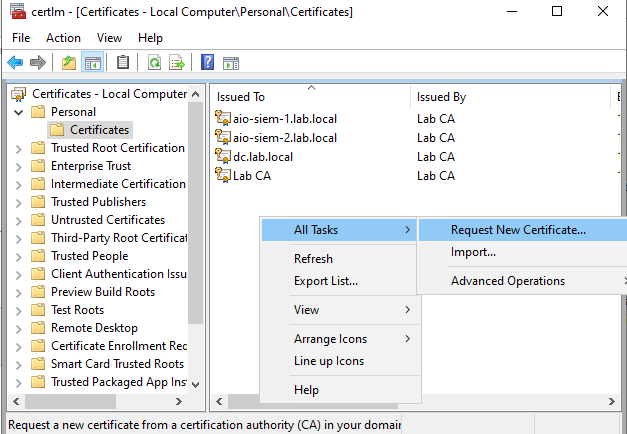
Открываем Manage computer certificates
Запрашиваем новый сертификат:
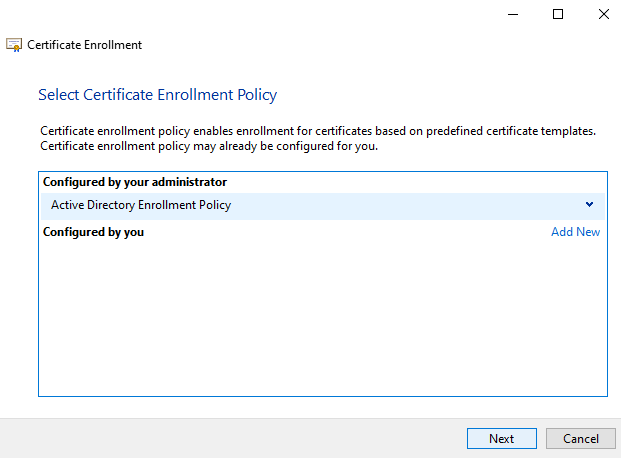
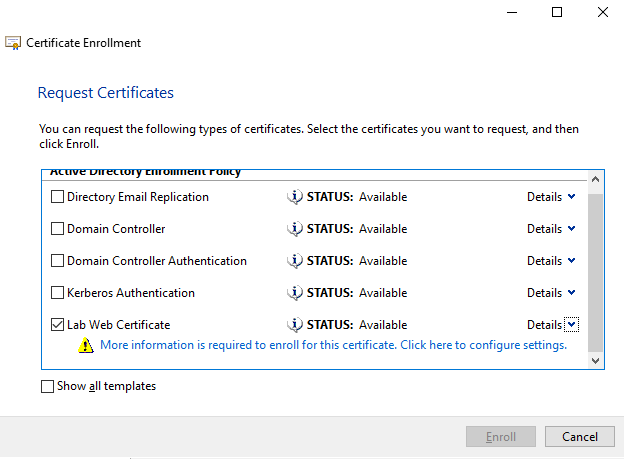
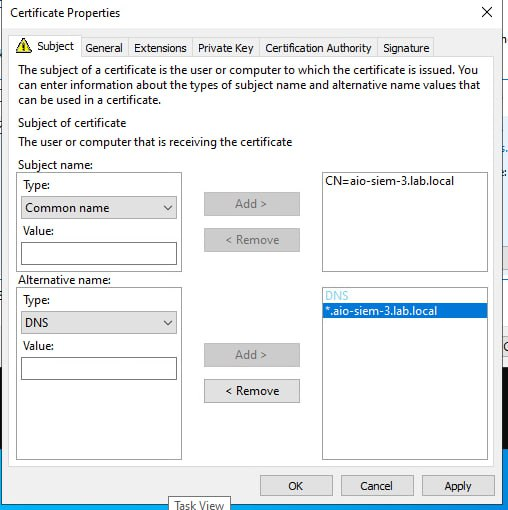
Выпускаем, копируем на сервер
Преобразуем сертификаты - openssl pkcs12 -in aio-siem-1.pfx -out tls.crt -nodes
Редактируем tls.crt - копируем из него закрытый ключ в соседний файл tls.key (от begin до end)
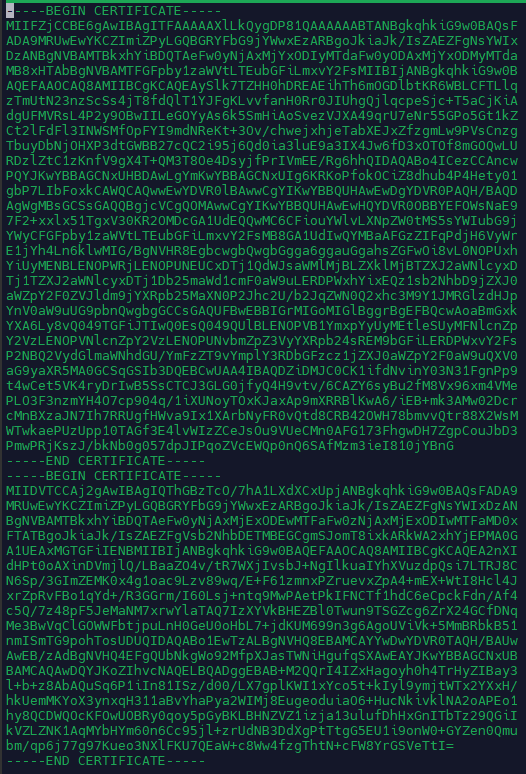
Оставляем tls.crt в таком виде: